「情報セキュリティの担当になったけど、ISMSとISO27001の違いがよくわからない」
担当していきなりこのような不安を感じたことはないでしょうか。似たような言葉が並んでいると、混乱してしまうのも無理はありません。だからこそ、最初に両者の違いを整理しておくことで、後の理解がスムーズになります。
この記事では、ISMSやISO27001の担当を任されたばかりの方を対象に、両者の違いや認証取得の基本について解説します。
- ISMSとISO27001、それぞれの意味と違い
- ISMS認証の仕組み
- ISMS認証を取得するメリット・デメリット
- 取得の流れと、取得前後で気をつけるべきこと
本記事を最後まで読んだら、ISMSやISO27001について説明できるようになり、次に取るべき行動もイメージできるようになります。
ISOの教科書 編集部
- ISOの教科書 編集部の案内役
- 東証プライム上場企業に勤務後、独立
- 中小企業の担当者向けに、取得・費用・運用をやさしく解説
ISMS認証とは?ISO27001との違いをやさしく整理
ここでは、ISMSの定義、ISO27001との関係、そしてISMS認証の仕組みについて解説します。
順番を追って解説します。
ISMSとは、情報セキュリティを守るための仕組み
ISMS(情報セキュリティマネジメントシステム)とは、会社の中の情報を安全に守るための「ルールと仕組み」のことです。
会社の機密情報を扱ううえで、仮に漏洩した場合、自分たちにどんなリスクがあるかを想定します。そして、現状に見合った対策を決め、実際に運用し、定期的に見直していく一連の流れを指します。
たとえば、「パスワードは定期的に変更する」「部外者は入退室のたびにIDカードで確認する」といったルールを決めて対策をするだけではありません。会社全体の方針としてひとつにまとめ、「なぜこのルールが必要か」「ちゃんと守られているか」まで含めて管理する仕組みがISMSです。
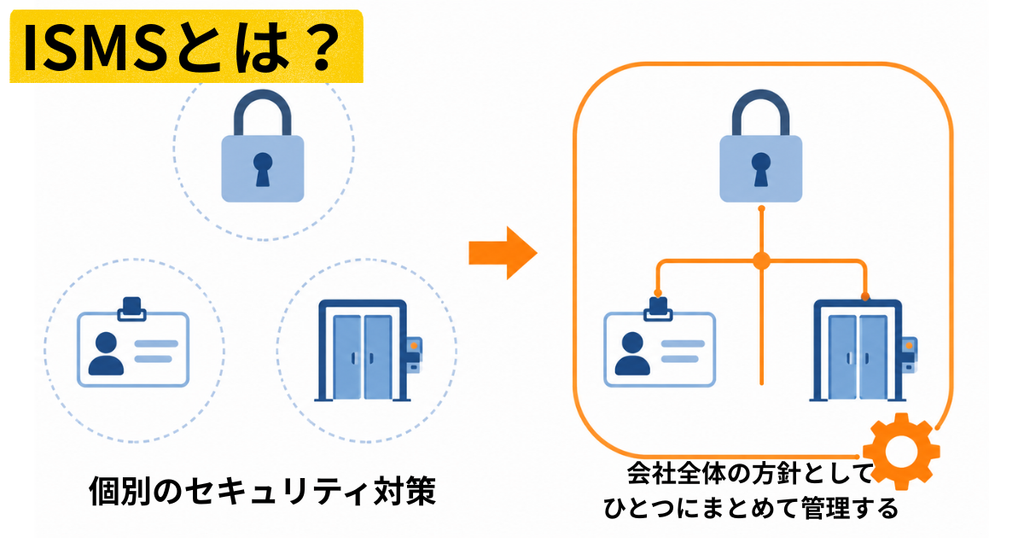
つまりISMSは、「会社全体で情報を守るために、どう考え、どう動くか」という進め方そのものだと考えるとわかりやすいです。
ISO27001とは、ISMSの要求事項を定めた「国際規格」
ISO27001とは、ISMSを作る際に、何を満たせばよいかを定めた国際規格です。これを持っておくと、情報セキュリティに関する取り組みを、外部から見て分かる形で示せるようになります。
ISMSとして最低限そろえておくべき項目には、次のようなものがあります。
- 情報セキュリティの責任者は誰であるか
- 洗い出したリスクは、どの程度深刻かを評価できているか
- トラブルが起きた際の対応手順を、あらかじめ決めているか
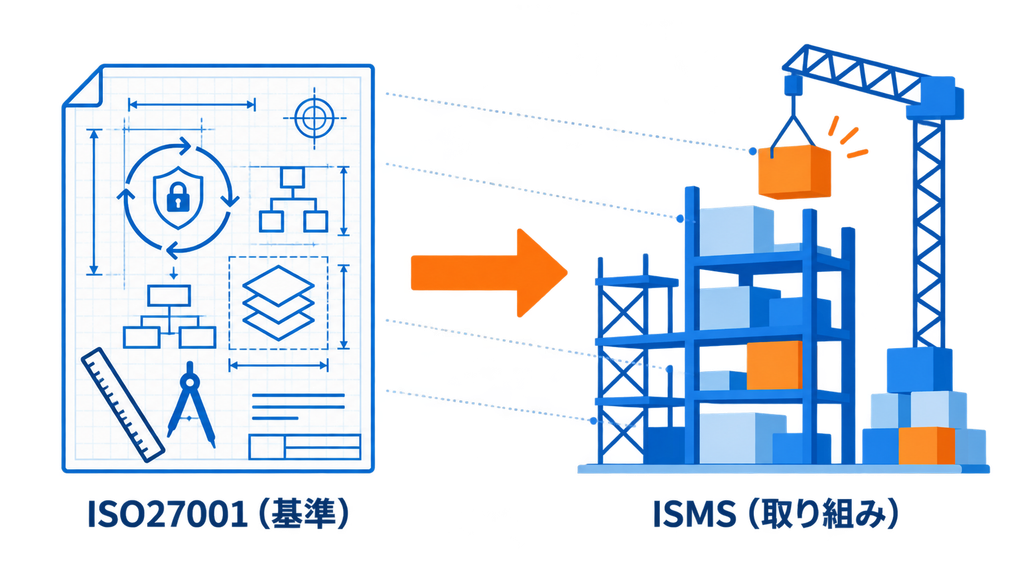
つまり、ISO27001は、ISMSという「取り組み」を、どんな基準で作ればいいかを示した「設計図」のようなものです。
ISMSとISO27001の違い・関係性
ここまでの内容を整理すると、ISMSとISO27001の違いは次のとおりです。
| ISMS | ISO27001 | |
|---|---|---|
| 位置づけ | 組織の取り組み・仕組み | その仕組みを構築するための国際規格 |
| 役割 | 情報セキュリティを管理する活動そのもの | ISMSが満たすべき要求事項の基準 |
| たとえるなら | 考え方の「器」 | その器の「設計図」 |
家を建てることに置き換えると、イメージしやすいかもしれません。
「安全に暮らせる家をつくる」という取り組み全体がISMSだとすると、「どのような基準を満たせば安全な家といえるか」を定めた設計図にあたるのがISO27001です。
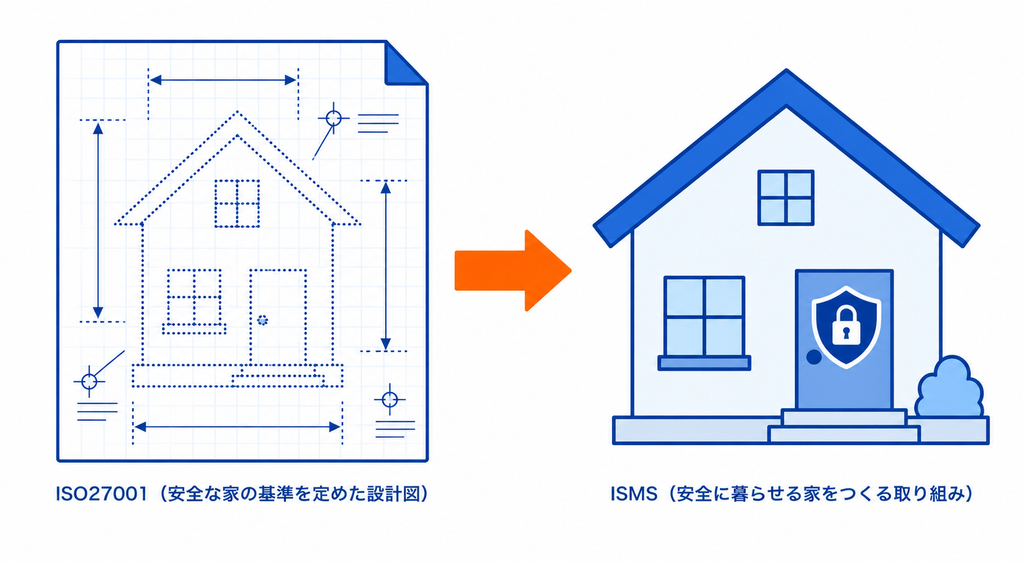
このように、ISMSとISO27001は対立する別の概念ではなく、「取り組み」と「その基準」という役割分担の関係にあります。
ISMS認証とは、組織の情報セキュリティを管理する仕組みを第三者が証明する制度
ISMS認証とは、会社のISMSがISO27001の基準を満たしているかどうかを、第三者機関が審査し、証明してくれる制度のことです。
具体的には、ISMS-ACが認定した審査機関に審査してもらい、基準を満たしていると認められることで、ISMS認証を取得できます。
「対策をしている」と主張することは簡単ですが、実際に本当なのかどうかを確かめる方法が必要になります。ISMS認証があれば、外部の専門機関が実際に審査し、基準を満たしていると確認済みであることの客観的な証明になります。
ISMS-ACとは?
ISMS-AC(一般社団法人情報マネジメントシステム認定センター)とは、日本国内でISMS(ISO27001)の審査機関を認定する機関です。
会社を直接審査するのはISMS-ACではなく、ISMS-ACに「認定」された審査機関(認証機関)です。ISMS-ACは、その審査機関が公正に審査を行っているかをチェックする、いわば「お墨付きを与える、さらに上の立場」という立ち位置になります。
つまり、自社の中でISMSを作って運用するだけでなく、それが基準(ISO27001)を満たしていることを、外部の審査機関にお墨付きをもらう仕組みが、ISMS認証です。
 いそまる
「ISMS=取り組み」
「ISO27001=その基準」
「ISMS認証=基準を満たしていると証明してもらう制度」
これら3つをセットで覚えておくと迷いにくくなります。
ISMS認証を取得するメリット・デメリット
ここでは、ISMS認証を取得することで得られるメリットと、あらかじめ知っておきたいデメリットについて解説します。
これらを理解しておくことで、ISMS認証を受けてこんなはずではなかったという後悔を減らせます。
3つのメリット
ISMS認証を取得するおもなメリットは、次の3つです。
- 取引先・入札の要件を満たせる
- 社内のセキュリティ体制が可視化される
- 情報漏洩のリスクを下げられる
大企業との取引や官公庁の入札では、ISMS認証の取得を条件のひとつとして挙げているケースもあります。取得していることで新たな仕事の受注のチャンスが得られます。
さらに、株式上場(IPO)を目指す企業の場合、ISMS認証を取得する過程で情報セキュリティに関する規程やIT統制の体制が整うため、上場準備の負担を軽減できるケースもあります。
取引先に情報セキュリティ体制を共有する際、ISMS認証の証明書を見せるだけで終わりです。証明書がない場合は、資料を作って個別に説明する必要があり、おおよそ数日〜数週間かかることが想定されます。
そして、ISMS認証を取得することで情報漏洩のリスクが下げられます。理由は次のとおりです。
- リストアップした情報資産に対し、どんな危険(ウイルス、紛失、部外者の侵入など)があるかを洗い出せるから
- ヒューマンエラーによる情報漏洩のミスを事前に防ぐことができるようになるから
- 仮に情報漏洩したとしても被害を最小限に抑えることができるから
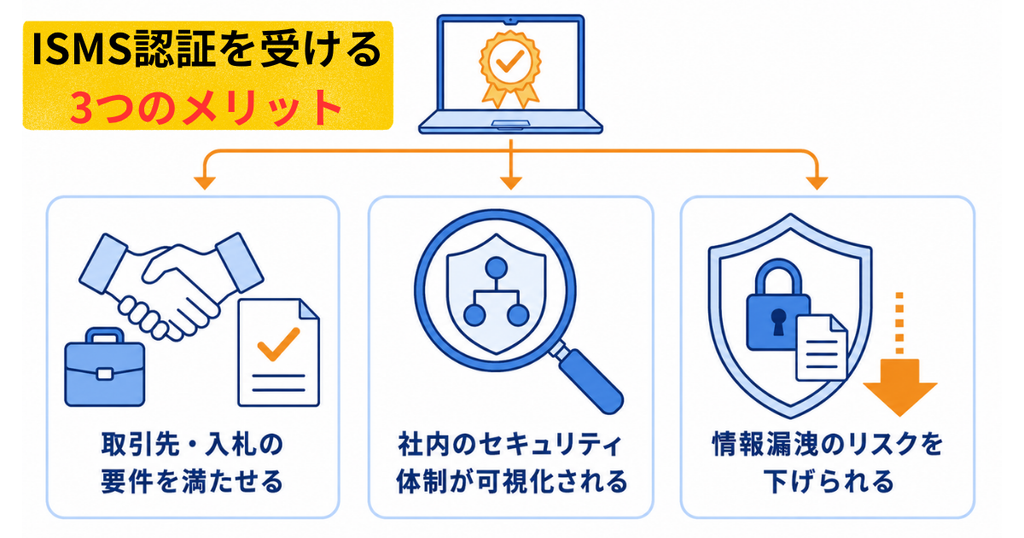
つまり、ISMS認証のメリットは、「信頼の証明になること」そして、「リスクに気づき、備えられるようになること」に集約されます。取得してすぐではなく、運用していく中で実感できます。
3つのデメリット
一方で、次のようなデメリットも把握しておく必要があります。
- 取得・維持にコストがかかる
- 運用の工数がかかる
- セキュリティのルールが増え、業務の柔軟性が下がることがある
認証の取得には審査費用やコンサルティング費用がかかり、取得後も維持審査・更新審査のたびに費用が発生します。具体的な費用の目安は、50万円台〜300万円台です。
また、日常業務に加えて継続的な作業が発生します。
具体的には、セキュリティに関する規程やマニュアルを新たに文書化する必要があり、取得後も記録を残し続けなければなりません。文書の管理だけでなく、内部監査や教育の実施など幅広い工数が見込まれます。
さらに、情報を守るためのルールが増えることで、以前より仕事がやりにくくなる可能性があります。たとえば、外部にデータを持ち出す際に上司の承認が必要になったり、私物のUSBメモリの使用が禁止されたりするなど、社内からの反発を招く可能性もあります。
このような負担は、専任の担当者を置きにくい中小企業ほどその傾向があります。あらかじめ「誰が」「どれくらいの時間を割いて」対応するのかを社内で決めておくと、後々のトラブルが回避できるでしょう。
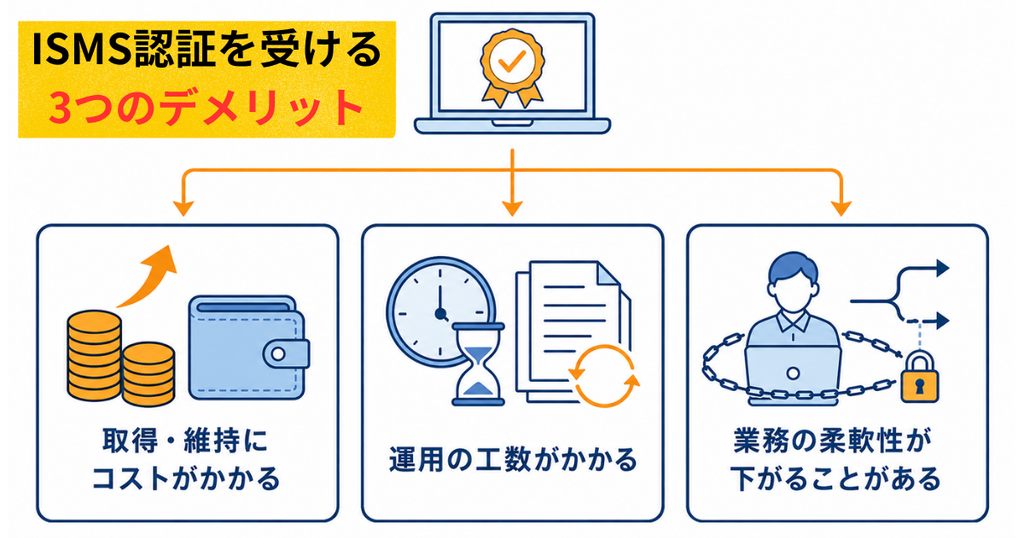
つまり、ISMS認証のデメリットは、金銭的なコストと、業務の進め方が変わることによる負担の2つに集約されます。
いそまるメリットとデメリットは表裏一体です。「取引先の信頼を得たい」という目的がはっきりしているほど、コストや工数は投資として捉えやすくなります!
ISMS認証を取得するまでの流れ
ISMS認証は、準備・構築・運用・審査の4段階で取得します。
範囲と方針を決め、リスクアセスメントで対策を選んだら、決めたルールで運用します。
内部監査とマネジメントレビューを終えたあとに、認証機関の審査を受ける流れです。
取得までの期間は、準備を始めてからおおむね1年が目安です。
JQA(日本品質保証機構)は、半年程度で取得に至るケースもあると回答しています。
10のステップごとの進め方と、審査で求められる書類は、別記事「ISMS取得の流れを10ステップで解説|期間・難易度・必要書類」をご覧ください。

費用の相場と内訳は、別記事「ISMS認証(ISO27001)の取得費用の相場はいくら?種類・維持費・総額を解説」をご覧ください。
ISMS認証を取得後に気をつけるべきこと
ここでは、認証取得後に発生する審査の仕組みと、運用でつまずきやすいポイントについて解説します。
これでISMS認証を受けた後の行動も明確になります。
維持審査・更新審査の仕組み
ISMS認証の有効期間は原則3年です。1年目・2年目には「維持審査」、3年目には「更新審査」を受ける必要があります。更新審査に合格すると、そこから新たに3年間の認証期間が始まり、同じサイクルを繰り返していきます。
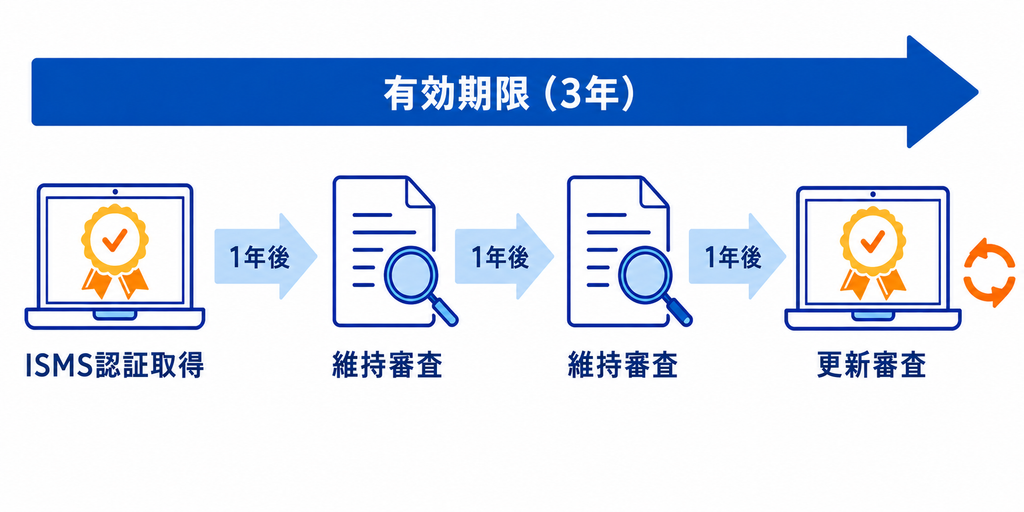
維持審査は、直近1年間の運用状況を一部抜き出して確認する審査です。一方、更新審査は過去3年間の運用全体を詳細に確認する審査で、維持審査よりも確認の範囲が広く、工数もかかる傾向にあります。
運用でよくある失敗・注意点
ISMS認証の運用でよく見られる失敗には、次のようなものがあります。
- 最初はきちんと運用していたが、慣れとともにチェックが形だけになっていく
- 担当者が異動・退職し、後任がルールの背景を理解しないまま運用を引き継いでいる
- 事業内容やシステムが変わったのに、規程やリスク評価が当時のまま更新されていない
こうした状態を防ぐには、内部監査の際に「規程が現場の実態に合っているか」「ルールが実際に守られ、記録として残っているか」の2点を確認することが重要です。内部監査が形だけのチェックリスト消化になってしまうと、外部審査で初めて指摘を受けることになりかねません。
いそまる「取ったら終わり」ではなく「取ってからが本番」という意識を持っておくと、「ルールだけが残って、誰も守らない」という状態を防ぎやすくなります。
IISMS認証やISO27001に関するよくある質問
ここでは、ISMS関するよくある質問をまとめました。
- ISMSとISO27001は同じ意味ですか?
-
厳密には異なります。
ISMSは組織の取り組み・仕組みそのもの、ISO27001はその仕組みが満たすべき要求事項を定めた国際規格です。日常会話ではほぼ同じ意味で使われることも多いです。
- ISO27001とプライバシーマーク(Pマーク)は何が違いますか?
-
対象範囲が異なります。
ISMSは個人情報を含む会社の情報資産全体が対象であるのに対し、プライバシーマークは「個人情報」に限定されます。また、ISMSは取得範囲を部門単位で選べますが、プライバシーマークは原則として全社での取得が必要です。
- 中小企業でもISMS認証は取れますか?
-
取得できます。
適用範囲を自社の実態に合わせて設定できるため、必要な部門・業務に絞って取得することも可能です。実際に、従業員数十名規模の企業でも取得している例は多くあります。
- 取得までどれくらいの期間がかかりますか?
-
おおむね1年が目安です。
早ければ半年程度で取得できる場合もあります。詳しい流れは、別記事「ISMS取得の流れを10ステップで解説|期間・難易度・必要書類」をご覧ください。
- ISMS認証に更新はありますか?
-
あります。
有効期間は3年で、1年目・2年目に維持審査、3年目に更新審査を受ける必要があります。更新審査に合格すると、そこから新たにまた3年間のサイクルが始まり、これを継続的に繰り返していきます。
まとめ:ISMSは「考え方の器」、ISO27001は「その設計図」
ISMSとISO27001は、対立する別々の概念ではなく、「取り組み」と「その基準」という関係にあります。この関係さえ押さえておけば、ISMS認証やISO27001という言葉が出てきても、迷わず説明できるようになります。
- ISMSは情報セキュリティを守るための組織的な「仕組み」
- ISO27001は、そのISMSが満たすべき要求事項を定めた「国際規格」
- ISMS認証は、ISMSがISO27001を満たしていることを第三者機関が証明する制度
- 取得までは準備開始からおおむね1年、取得後も1年ごとの維持審査・3年ごとの更新審査が必要
対応に不安がある場合は、専門コンサルに相談する方法もあります。コンサル選びに迷う場合は、ISOコンサル会社のおすすめ5選で選び方のポイントをまとめていますので、あわせて参考にしてみてください。

\初期費用0円プランもご案内/
いそまるここまでお疲れ様でした!ISMSとISO27001は、最初は名前が紛らわしく感じても、「器」と「設計図」の関係さえ押さえておけば、迷うことは少なくなります。困ったときは、この記事の内容をいつでも見返してくださいね。

コメント