
「取引先からISMSを取ってほしいと言われた。何から始めればいいの?」
兼任で担当を任され、社内に経験者がいない状態で調べ始めるのはツラいです。
手順も期間も分からないまま、取引先への回答期限だけが近づいてきますよね。
でも、ISMSの取得には決まった順番があります。
ISMSの取得は10のステップで進み、準備開始から認証登録まではおおむね1年、早ければ半年程度が目安です。
ISMS-AC(情報マネジメントシステム認定センター)によると、申請の受付から認証登録までは最短で3〜4か月程度です。
この記事では、10のステップと期間の目安を順番に紹介します。
- ISMS取得の10ステップと、各段階でやること
- 取得までの期間と、期間が延びる原因
- 取得の条件と、審査で求められる書類
- 自社で取るか、コンサルに頼むかの判断基準
手順と期間は、認定機関と認証機関が公開している資料を確認して整理しています。
ISMSそのものの仕組みは、別記事「ISMS・ISO27001とは?認証の仕組みと基本を解説」をご覧ください。
ISOの教科書 編集部
- ISOの教科書 編集部の案内役
- 東証プライム上場企業に勤務後、独立
- 中小企業の担当者向けに、取得・費用・運用をやさしく解説
ISMS取得の流れ|準備から認証登録までの10ステップ
ISMSの取得は、準備・構築・運用・審査の4段階、全10ステップで進みます。
自社で進めるのはSTEP1〜9で、STEP10の審査だけを認証機関が担います。
表で全体をつかんだら、時間のかかるSTEP4〜9を重点的に読んでください。
| 段階 | STEP | やること |
| 準備 | 1 | 適用範囲を決める |
| 2 | 情報セキュリティ方針を決める | |
| 3 | 推進体制をつくり、認証機関を選ぶ | |
| 構築 | 4 | 情報資産を洗い出す |
| 5 | リスクアセスメントで対策を決める | |
| 6 | 適用宣言書と手順書をそろえる | |
| 運用 | 7 | 従業員に教育し、決めたルールで運用する |
| 8 | 内部監査を行う | |
| 9 | マネジメントレビューを行う | |
| 審査 | 10 | 一次審査と二次審査を受けて認証登録する |
 いそまる
10ステップと聞くと多く見えますが、STEP1〜9は社内の準備です。審査を受けるのは最後の1ステップだけです。
準備:適用範囲・情報セキュリティ方針・推進体制を決める(STEP1〜3)
最初に決めるのは、ISMSを適用する範囲です。
範囲が決まらないと、守る情報も審査の規模も決まらないためです。
ISMS-ACの制度案内では、認証範囲は組織の必要に応じて決められ、必ずしも全社にする必要はないとしています。
部署・拠点・業務のうち、どこまでを対象にするかを決めましょう。
経営者が、情報をどう守るかの基本方針を文書にします。
認証機関の料金は、認証範囲や組織の規模によって変わります。
範囲を先に決めることが、期間と費用の見通しを立てる第一歩です。
構築:情報資産を洗い出し、リスクアセスメントで対策を決める(STEP4〜6)
構築の中心は、守る情報を洗い出し、リスクの大きさに応じて対策を決める作業です。
ISMSは一律の対策を求める規格ではなく、自社のリスクに合わせて対策を選ぶ仕組みです。
東京都産業労働局の解説でも、リスクアセスメントの結果にもとづいて管理策を選ぶと説明しています。
選んだ管理策とその理由は、適用宣言書という書類にまとめます。
顧客情報・設計図・会計データなど、守るべき情報を一覧にします。
パソコンや紙の書類、クラウドサービスも対象です。
情報資産ごとに、漏えいや消失が起きる可能性と影響の大きさを評価します。
評価の結果から、どの対策を取るかを決めましょう。
管理策ごとに、使うか使わないかと、その理由を適用宣言書に書きます。
あわせて、運用のルールを手順書にまとめていきましょう。
情報資産の一覧は、紙やクラウドまで漏れなく拾ってください。
リスクアセスメントの結果が、手順書と適用宣言書の土台になります。
運用:教育・内部監査・マネジメントレビューを1回ずつ回す(STEP7〜9)
審査の前に、決めたルールで運用し、内部監査とマネジメントレビューを1回以上終えておく必要があります。
審査では、仕組みが書類どおりに動いているかを確認されるんです。
認証機関の日本環境認証機構は、内部監査とマネジメントレビューが少なくとも1回終わった段階で本審査を行うと案内しています。
手順書の内容を従業員に伝え、実際にその手順で仕事を進めます。
運用した結果は記録に残しましょう。
社内の監査担当者が、ルールどおりに運用できているかを確認します。
経営者が運用の結果を確認し、改善の指示を出します。
マネジメントレビューで報告する項目は、別記事「マネジメントレビューとは?報告する項目と議事録の書き方を解説」をご覧ください。
内部監査の結果とマネジメントレビューの議事録は、審査で見せる記録として残してください。
運用の記録がそろってはじめて、審査に進めます。
審査:一次審査と二次審査を受けて認証登録する(STEP10)
審査は、書類と準備状況を見る一次審査と、運用を確かめる二次審査の2回に分かれます。
ISMS-ACの制度案内でも、初回の認証審査は原則として第一段階と第二段階の2段階です。
日本環境認証機構では、1回目で文書と準備の状況を、2回目で規格への適合と運用の実績を確認します。
2回の審査の間隔は、同機構の場合で最長3か月です。
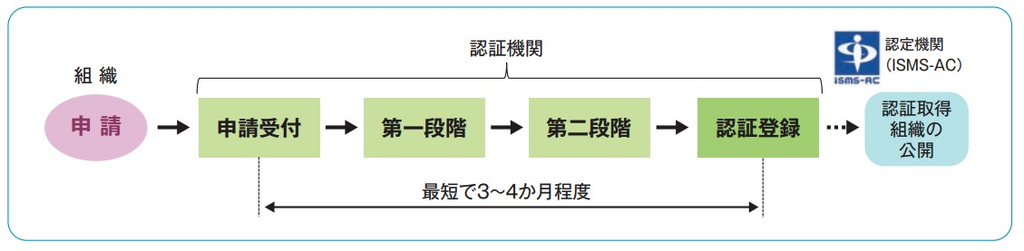
審査で規格への適合が確認されると認証され、有効期限は3年です。
認証された組織は、ISMS-ACのサイトで公開されます。
ISO9001の取得の流れは、別記事「【初心者でも安心】ISO9001の取得の流れ・手順の基礎を解説」をご覧ください。
審査の日程は、内部監査とマネジメントレビューを終える時期から逆算して決めましょう。
2回の審査で適合が確認されれば認証登録となり、ISMSの取得は完了です。
\相談は無料/
ISMS取得にかかる期間と難易度
ISMSの取得にかかる期間は準備開始からおおむね1年で、長さと難しさは範囲とリスクアセスメントで決まります。
期間を短くしたい場合は、「期間を左右するのは」の項目から読むと答えが早く見つかります。
取得までの期間は、準備開始から半年〜1年が目安
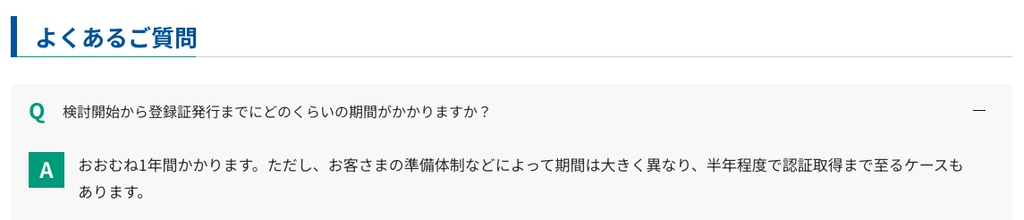
ISMSの取得までの期間は、準備を始めてから半年〜1年が目安です。
認証機関のJQA(日本品質保証機構)は、取得までおおむね1年かかり、半年程度で取得に至るケースもあると回答しています。
このうち、申請を受け付けてから認証登録までは、最短で3〜4か月程度です。
残りの期間は、仕組みを作って内部監査とマネジメントレビューを終えるまでの準備にあたります。
 いそまる
1年のうち、審査にかかるのは最短3〜4か月です。残りは社内の準備なので、着手が早いほど期限に間に合わせやすくなります。
取引先に期限がある場合は、期限から1年さかのぼって着手日を決めてください。
1年を見込んで計画を立て、準備が早く進めば半年程度まで縮まると考えておきましょう。
期間を左右するのは、適用範囲の広さとリスクアセスメント
取得までの期間を大きく左右するのは、適用範囲の広さとリスクアセスメントの手間です。
範囲が広いほど、洗い出す情報資産も、審査を受ける部署も増えるためです。
ISMS-ACの制度案内でも、審査日数や審査工数は認証範囲や組織の規模によって異なるとしています。
取引先から求められている業務だけに範囲を絞るのが、準備も審査も小さくする方法です。
範囲と規模は、取得費用にも同じように影響します。
費用の相場と内訳は、別記事「ISMS認証(ISO27001)の取得費用の相場はいくら?種類・維持費・総額を解説」をご覧ください。
まず範囲を絞れるかを検討することが、期間を短くするいちばんの近道です。
難しいのは「規格の読み解き」と「運用の記録を残すこと」
ISMS取得で難しいのは、規格の読み解きと、運用の記録を残し続けることです。
何をどこまでやるかを、規格の要求を読んだうえで自社が決めなければなりません。
ISMS-ACが取得組織に行ったアンケートでは、「リスク評価の方法が定着した」に該当すると答えたのは43.4%でした。
挙げられた10項目の効果のうち、最も低い割合です。
取得した組織にとっても、リスク評価は定着に時間がかかる作業だと読み取れます。
リスクアセスメントの手順は、最初から完璧を目指さず、定期的に見直す前提で作ってください。
読み解きと記録の負担を見込んで、担当者の時間を先に確保しておくことが大切です。
ISMS取得の条件と審査で見られる書類
ISMSは会社の規模や業種を問わず取得できます。
審査では、適用範囲の定義や適用宣言書などの書類がそろっているかを確認されます。
取得できるかは規模と規格の版で、準備する書類は書類一覧と適用宣言書です。
会社の規模や業種の条件はなく、部署単位でも取得できる
ISMSは、会社の規模や業種を問わず、部署単位でも取得できます。
ISMS-ACの制度案内には、規模や業種による申請の条件は書かれていません。
認証範囲についても、組織の必要に応じて決められ、必ずしも全社にする必要はないとしています。
JQA(日本品質保証機構)も、適用範囲を組織全体または一部と決められると回答しています。
ISMS-ACのアンケートによると、2024年2月時点で登録情報を公開している取得組織は6,790組織です。
まずは取引先に、どの業務の範囲で認証が必要かを確認してください。
小さな会社でも、範囲を絞れば取得の負担を抑えられます。
これから取得するなら2022年版(ISO/IEC 27001:2022)で審査を受ける
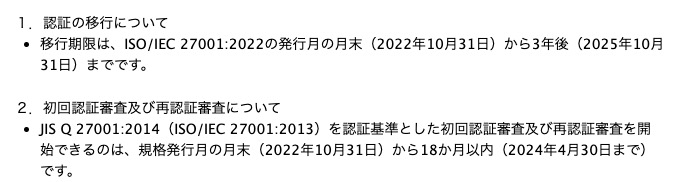
これから取得する場合、審査はISO/IEC 27001:2022で行われます。
2013年版での初回審査は2024年4月30日までに始める決まりで、移行期間も2025年10月31日に終わったためです。
この日付は、ISMS-ACの告知で示されています。
2024年には気候変動の追補も発行され、ISMS-ACは認証審査での確認の対象になるとしています。
気候変動が自社に関係する課題かどうかを検討し、その結果を説明できるようにしておきましょう。
日本語版の規格票は、JIS Q 27001:2023として日本規格協会から購入できます。
2013年版の解説やひな形は、管理策の数や番号が現在の規格と合いません。
規格票とひな形は、2022年版に対応したものを使ってください。
審査で求められるおもな書類
審査では、適用範囲の定義文書・方針・手順書・適用宣言書などの提出が必要です。
認証機関は、規格が求める文書がそろっているかを最初の審査で確認します。
日本環境認証機構は、ISMSの初回審査で提出を求める書類を、次のとおり示しています。
| 書類 | 中身 |
| ISMSマニュアル(またはそれに類するもの) | 規格の要求事項に、自社がどう対応するかをまとめたもの |
| ISMS適用範囲の定義文書 | 対象の部署・拠点・業務 |
| 情報セキュリティ方針 | 経営者が示す基本方針 |
| 主要な手順の概要 | 規格の各項目の手順と様式、選んだ管理策の手順 |
| リスクアセスメントの手順書 | リスクの洗い出しと評価の方法 |
| 適用宣言書 | 管理策ごとの適用・不適用とその理由 |
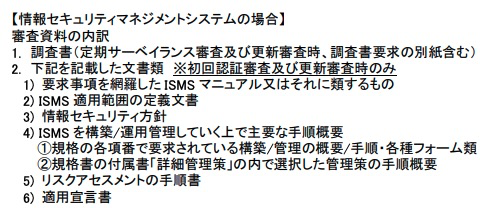
これらに加えて、内部監査とマネジメントレビューの記録が、2回目の審査の前提になります。
提出物は認証機関によって異なる場合があるため、申請前に一覧をもらっておきましょう。
書類は審査のためだけでなく、決めたルールを社内で共有する文書として作ると運用にも使えます。
適用宣言書は、管理策93項目の採否を示す書類
適用宣言書は、規格の附属書Aにある93の管理策について、使うかどうかとその理由を示す書類です。
2022年版で管理策は114項目から93項目に整理され、組織的・人的・物理的・技術的の4つに分類されました。
この整理は、東京都産業労働局の解説でも紹介されています。
管理策を使うかどうかを決める根拠は、自社のリスクアセスメントの結果です。
例えば、社外で働く人がいない会社は、リモートワークの管理策を使わない理由を書くことになります。
適用宣言書は最後にまとめて作らず、リスクアセスメントと並行して埋めると手戻りが減ります。
適用宣言書は、リスクアセスメントの結果を管理策に落とし込んだ一覧表だと考えてください。
ISMS取得は自社でできる?コンサルに頼む判断基準
ISMSは自社だけでも取得できます。
ただし、担当者の時間と規格の知識が足りない場合は、コンサルに頼むほうが確実です。
担当者の時間を確保できない場合は、「コンサルに任せると短くなる」の項目から読んでください。
自社で取れるのは、規格を読み込む担当者と時間を確保できる会社
自社で取得できるのは、規格を読み込む担当者と、その人の時間を確保できる会社です。
リスクアセスメントから内部監査まで、規格の要求を自社に当てはめる判断が続くためです。
JQA(日本品質保証機構)も、取得までの期間は準備体制によって大きく異なると回答しています。
兼任の担当者が1人で進める場合は、通常業務との両立で期間が延びやすくなります。
自社で進めるなら、内部監査を担当できる人を早めに決めておきましょう。
担当者の時間を確保できるかどうかが、自社で取れるかの分かれ目です。
コンサルに任せると短くなるのは、リスクアセスメントと文書づくり
コンサルに頼むと、手間の大きいリスクアセスメントと文書づくりにかかる時間を短くできます。
手順書のひな形やリスク評価の進め方を、一から自社で考えずに済みます。
すべてを任せるのではなく、リスクアセスメントと適用宣言書だけを支援してもらう頼み方もあるんです。
いそまる全部を自社でやるか、全部を任せるかの二択ではありません。難しいところだけ手を借りる方法もあります。
コンサル会社ごとの支援範囲は、別記事「ISOコンサル会社のおすすめ5選|費用・支援範囲と失敗しない選び方」をご覧ください。
依頼する前に、自社でやる作業と任せる作業を書き出しておくと、見積もりを比べやすくなります。
自社で難しい工程だけを任せれば、費用を抑えながら期間を短くできます。
認証機関は審査する側、コンサルは支援する側で役割が違う
認証機関は審査して証明する側、コンサルは仕組みづくりを支援する側で、役割が違います。
ISMS-ACの制度案内は、認証機関を利害関係のない公平な立場から審査し、証明する機関と説明しています。
申請先は認証機関で、ISMS-ACではない点にも注意が必要です。
コンサルに相談するときは、どの認証機関で審査を受けるかも一緒に確認しておきましょう。
支援はコンサル、審査は認証機関と分けて考えると、依頼先を選びやすくなります。
\相談は無料/
ISMS取得企業の調べ方|ISMS-ACの取得組織検索で確認できる
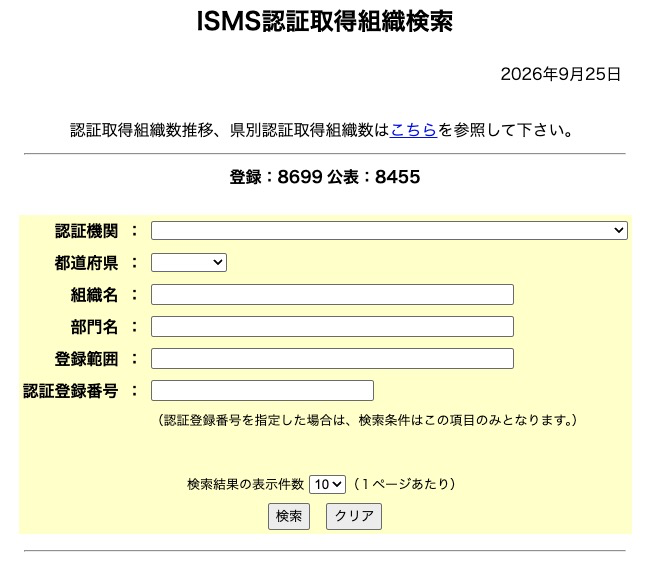
ISMSを取得している企業は、ISMS-ACの「ISMS認証取得組織検索」で調べられます。
絞り込みに使える条件は、認証機関・都道府県・組織名・部門名・登録範囲・認証登録番号です。
取引先が認証を持っているかの確認や、同じ地域の取得例を探すときに使えます。
ただし、掲載されているのは公表に同意した組織です。
公表の時期も、手続きの関係で1か月程度ずれる場合があります。
ISMS取得に関するよくある質問
- ISMSとPマークは、どちらを取ればいいですか?
-
取引先や入札でどちらが求められているかで決めてください。
JIPDECの整理では、ISMSは組織が守るべき情報資産全般が対象で、適用範囲は組織の必要に応じて決められます。Pマークは個人情報の保護が対象で、全社的な取り組みが基本です。
- 審査で不適合が出たら、取得できないのですか?
-
不適合が出ても、すぐに不合格になるわけではありません。
定められた期間内に修正と是正処置を回答し、認証機関が確認したうえで認証の判定に進みます。是正処置の進め方は、別記事「是正処置とは?|是正措置との違いや是正処置報告書の基本を解説」をご覧ください。
あわせて読みたい 是正処置とは?|是正措置との違いや是正処置報告書の基本を解説 「監査で是正処置を求められたけど、何から手をつければいいか分からない」 初めてのことで戸惑ったことはないでしょうか。是正処置を求められたからといって、あなた個…
- 審査の前に、どれくらい運用しておく必要がありますか?
-
ISMS-ACの制度案内に、運用期間を何か月と定めた記載はありません。
ただし、内部監査とマネジメントレビューが少なくとも1回終わった段階で2回目の審査を行う認証機関があります。運用の記録がそろう期間を見込んで、審査の日程を組んでください。
- 取得後は、毎年なにが必要ですか?
-
年に1回以上のサーベイランス審査と、3年ごとの再認証審査があります。認証の有効期限は3年です。
取得後の注意点は、別記事「ISMS・ISO27001とは?認証の仕組みと基本を解説」をご覧ください。
あわせて読みたいISMS・ISO27001とは?認証の仕組みと基本を解説 「情報セキュリティの担当になったけど、ISMSとISO27001の違いがよくわからない」 担当していきなりこのような不安を感じたことはないでしょうか。似たような言葉が並ん… - ISMSの取得費用はいくらですか?
-
費用は、認証範囲や組織の規模、認証機関によって異なります。
相場と内訳は、別記事「ISMS認証(ISO27001)の取得費用の相場はいくら?種類・維持費・総額を解説」をご覧ください。
あわせて読みたいISMS認証(ISO27001)の取得費用の相場はいくら?種類・維持費・総額を解説 「ISMSを取ることになったが、うちの会社の規模だといくらかかるの?」 取引先からISO27001(ISMS)の取得有無を確認された、セキュリティチェックシートの回答が追いつ…
まとめ|ISMS取得は、適用範囲を決めるところから始まる
本記事のまとめです。
- ISMSの取得は、準備・構築・運用・審査の4段階、全10ステップで進む
- 期間は準備開始からおおむね1年で、申請から登録までは最短3〜4か月程度
- 会社の規模や業種の条件はなく、部署単位でも取得できる
- 審査では、適用範囲の定義文書・方針・リスクアセスメントの手順書・適用宣言書などを確認される
- 自社で難しい工程だけをコンサルに任せる方法もある
ISMSの取得は、どこまでを対象にするかを決めるところから始まります。
範囲が決まれば、守る情報も審査の規模も決まり、期間と費用の見通しが立ちます。
自社の範囲でどれくらいかかるかを確かめる方法の1つが、ISOのプロへの無料相談です。
相談の段階では、費用はかかりません。
\相談は無料/
- ISMS-AC|ISMS適合性評価制度 パンフレット
- ISMS-AC|ISMS認証機関一覧
- ISMS-AC|ISMS認証取得組織検索
- ISMS-AC|ISMS適合性評価制度 ISO/IEC 27001:2022 への対応について(更新版)
- ISMS-AC|マネジメントシステム規格への気候変動に係る追補版発行について
- JQA(日本品質保証機構)|ISO/IEC 27001 よくあるご質問
- 日本環境認証機構|マネジメントシステム認証ガイド
- 東京都産業労働局|ISO/IEC 27001, 27002 & 42001 詳細分析レポート
- 日本規格協会|JIS Q 27001:2023
- JIPDEC|FAQ1:制度一般(ISMS)
コメント